Compliance
Cybersäkerhet enligt CRA
Cyber Resilience Act gör sårbarhetsbevakning till plikt med klocka. Kollegan håller både listan och fristerna.
Så jobbar du i Colleag
- 1
Komponentlistor per firmwareversion hålls aktuella.
- 2
Publicerade sårbarheter matchas mot dem.
- 3
Berörda produkter, versioner och kunder listas.
- 4
Rapporteringsplikt och frist visas per händelse.
Ett exempel
“Berör den nya sårbarheten i Bluetooth-stacken våra produkter?”
Berörda produkter och firmwareversioner, installerad bas per kund ur affärssystemet, och vad CRA kräver med frist, klart som rapportunderlag.
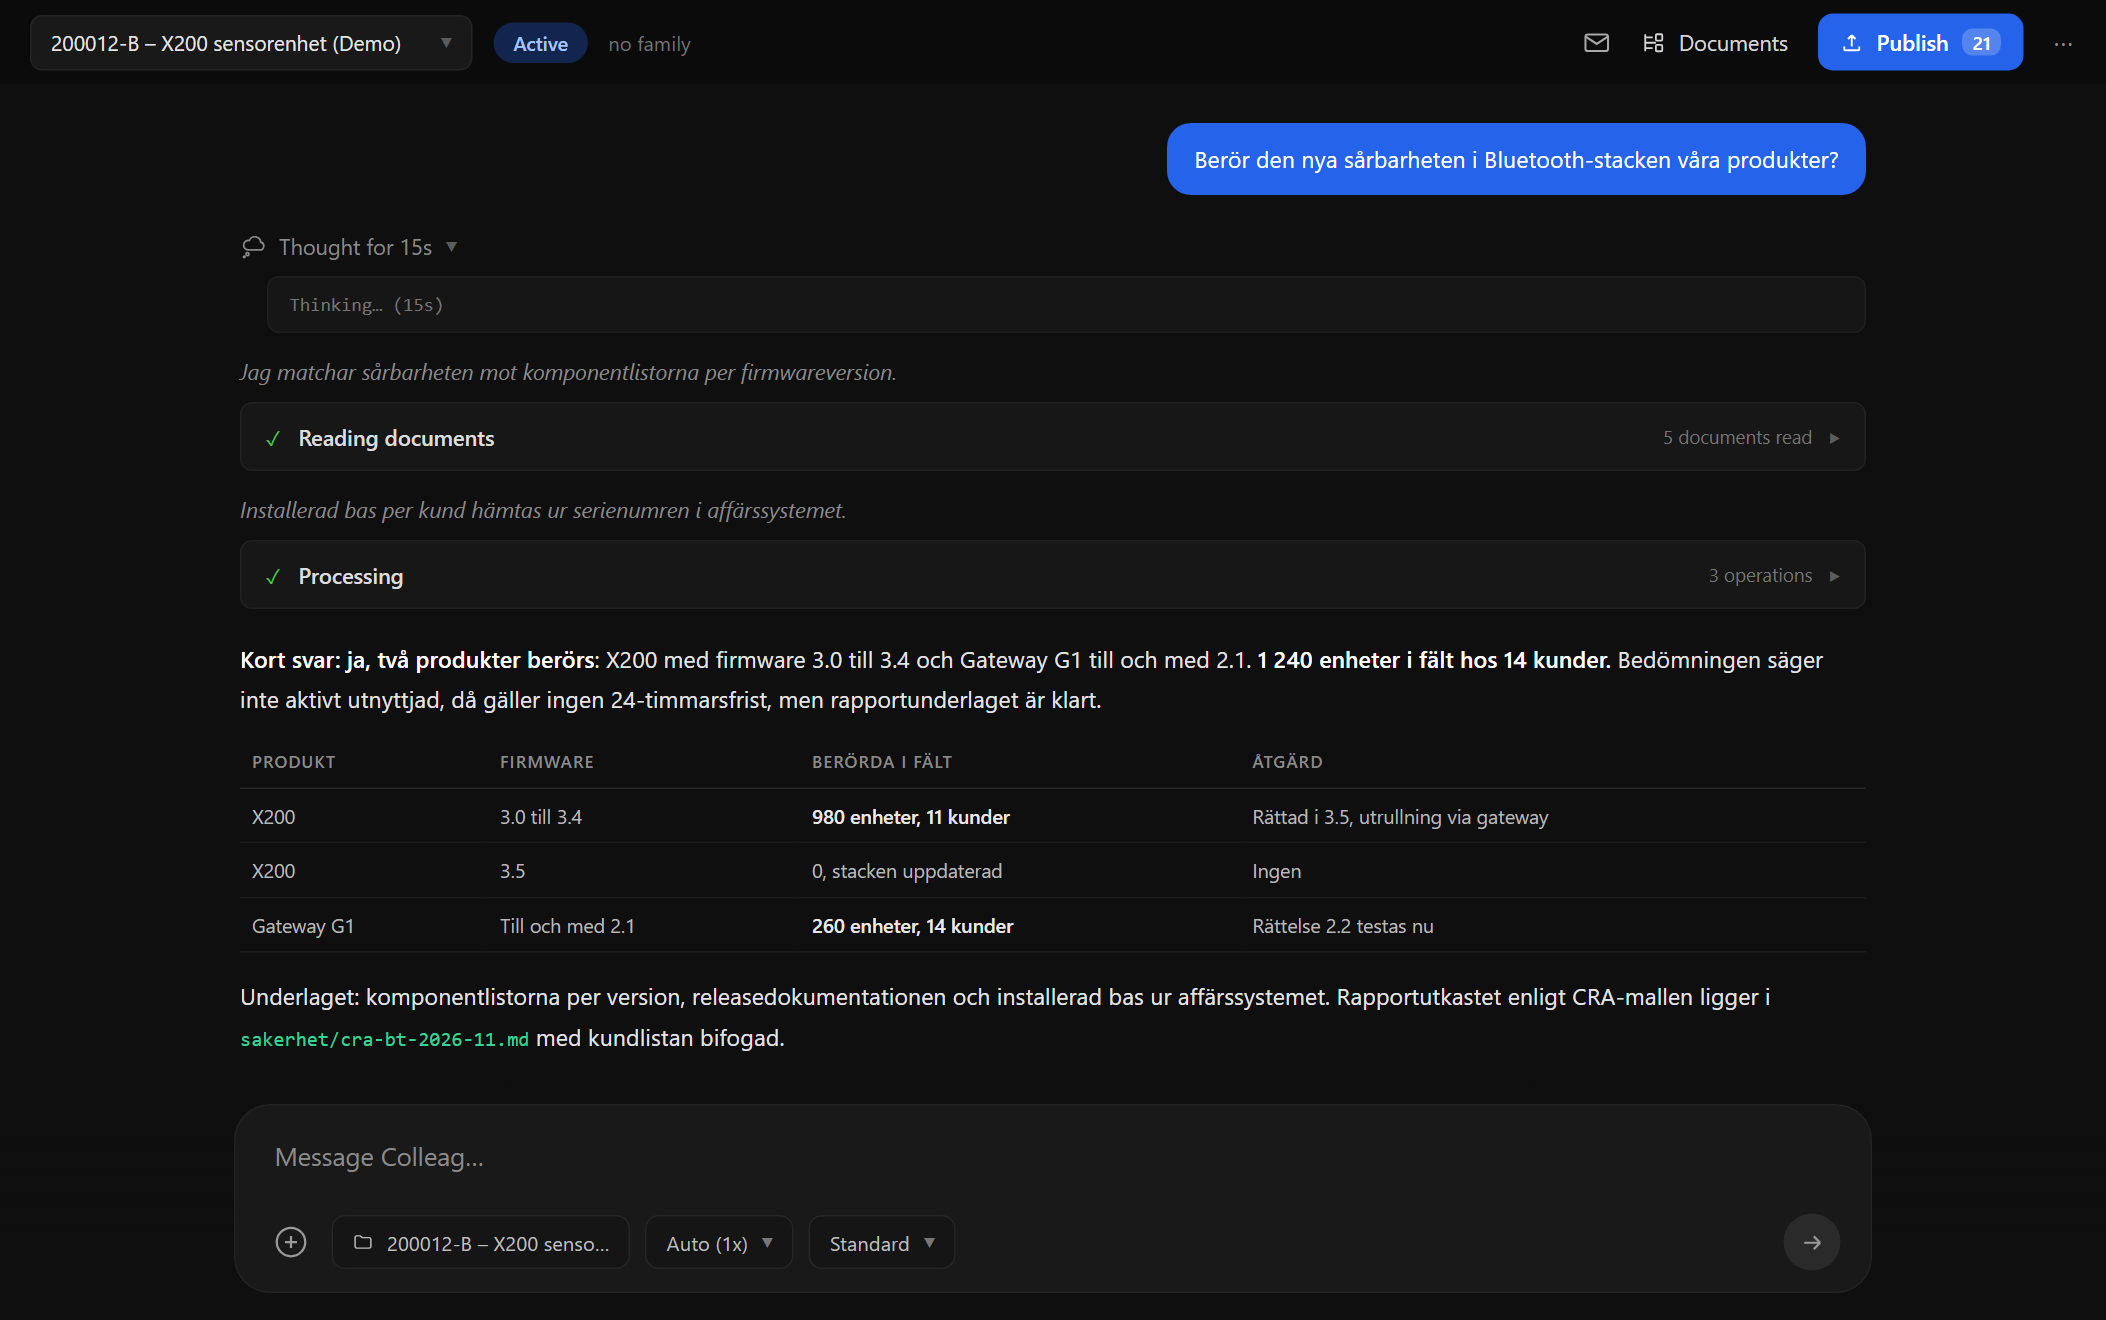
Skärmbild från Colleag. Exemplet använder påhittade siffror.
Underlaget
- Komponentlistor per version
- Releasedokumentationen
- Serienummer och kunder i affärssystemet
Du godkänner
Allt kollegan tar fram är förslag med källor. Inget publiceras, skickas eller sparas i arkivet utan att en människa godkänt det, och varje siffra går att spåra till sitt underlag.
Nyfiken på hur det känns?
Vi kör pilotprogram med ett fåtal tillverkande bolag i taget. Berätta om er verksamhet så visar vi vad kollegorna kan göra med just era dokument och er data.